이미지 출처: Pexels (pexels.com) · Pexels License
화면에 이런 문장이 떴을 겁니다.
저장된 비밀번호 중 일부가 온라인에 유출되었습니다
문구는 조금씩 다릅니다. "방금 사용한 비밀번호가 정보 유출로 인해 노출된 것으로 확인됩니다"로 오기도 하고, "사이트 또는 앱의 정보 유출로 인해 비밀번호가 노출되었습니다"로 오기도 합니다. 브라우저 버전과 뜨는 자리에 따라 문장이 갈릴 뿐 뒤에서 돌아간 기능은 하나입니다.
이걸 보면 대개 "내가 해킹당한 건가" 부터 걱정하게 됩니다. 아닙니다. 이 경고는 누가 내 계정에 들어왔다는 기록이 아니라, 내가 쓰던 아이디와 비밀번호 조합이 이미 세상에 공개된 유출 목록에 들어 있다는 대조 결과입니다. 둘은 다른 일이고, 해야 할 일도 다릅니다.
해킹당했다는 뜻이 아닌 이유
경고 한 줄에는 사실과, 읽는 사람이 덧붙이는 추측이 같이 붙어 있습니다.
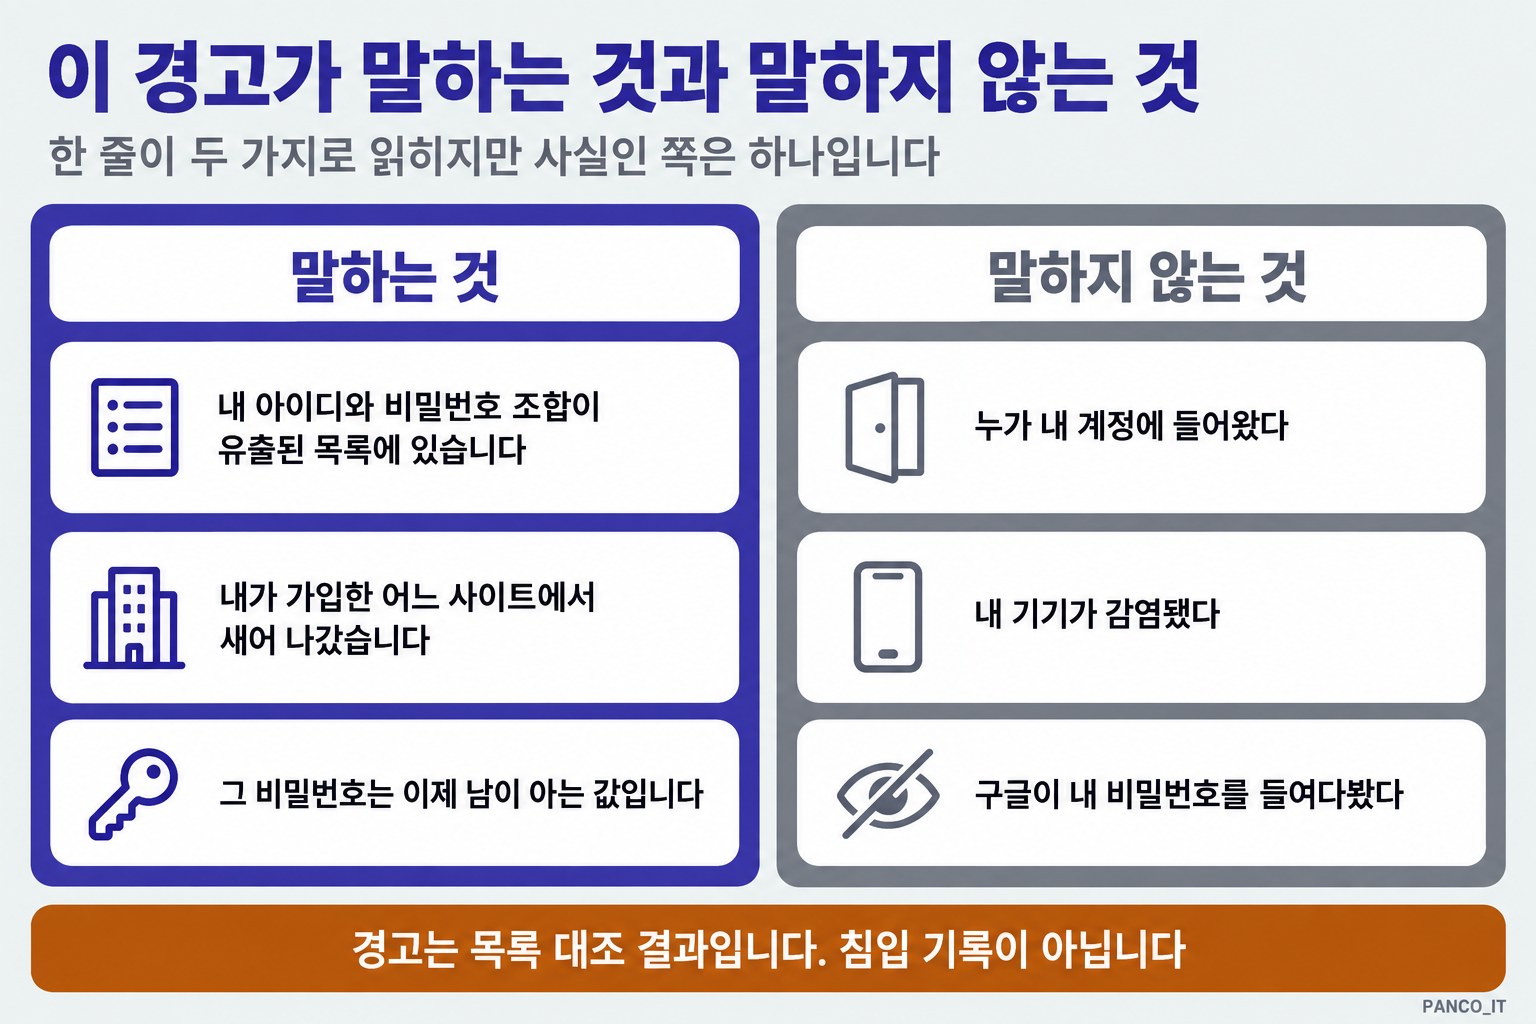
그림 1. 같은 한 줄을 두 가지로 읽게 되지만 사실인 쪽은 왼쪽뿐입니다. 오른쪽 셋은 경고가 말한 적 없는 내용입니다.
사실인 쪽부터 보겠습니다. 내 아이디와 비밀번호 조합이 공개된 유출 자료 안에 있고, 그 값은 내가 가입했던 어느 사이트에서 새어 나갔으며, 그러므로 이제 나만 아는 값이 아닙니다.
반대로 이 경고는 누가 내 계정에 로그인했다고 말하지 않습니다. 내 폰이나 PC가 감염됐다는 뜻도 아니고, 구글이 내 비밀번호를 들여다봤다는 뜻은 더더욱 아닙니다.
유출은 대개 내가 손쓸 수 없는 곳에서 일어납니다. 비밀번호를 아무리 복잡하게 만들어도 가입한 쇼핑몰이 통째로 털리면 내 조합은 목록에 실립니다. 자책할 일은 아니라는 뜻입니다. 그래도 그 값이 공개됐다는 사실은 남으니 바꾸긴 해야 합니다.
구글은 이 경고 말고 두 가지를 더 띄웁니다. 공식 안내의 분류는 셋입니다.
| 분류 | 구글의 설명 | 급한 정도 |
|---|---|---|
| 해킹/도용된 비밀번호 | "해킹/도용된 비밀번호와 사용자 이름 조합은 온라인에 공개되므로 안전하지 않습니다" | 지금 다룰 것 |
| 취약한 비밀번호 | "눈치채기 쉬운 문구, 단순한 키보드 패턴, 한 단어로 이루어진 비밀번호는 쉽게 추측할 수 있습니다" | 여유 있을 때 |
| 재사용된 비밀번호 | "여러 계정에서 동일한 비밀번호를 사용하면 해킹될 위험이 커집니다" | 이번 기회에 |
목록을 열면 숫자가 세 뭉치로 나뉘어 보입니다. 이 중 "해킹/도용된"에 잡힌 것만 지금 급합니다. 나머지 둘은 같은 화면에 있을 뿐 성격이 다릅니다. 화면의 숫자가 수십이어도 오늘 손댈 것은 그보다 훨씬 적습니다.
구글은 내 비밀번호를 모르는 채로 압니다
여기서 의심이 하나 따라붙습니다. 내 비밀번호가 유출됐는지 구글이 안다면, 구글이 내 비밀번호를 가지고 있다는 뜻 아니냐는 것입니다. 저도 이 부분이 제일 궁금해서 공식 문서를 찾아봤습니다.
크롬 고객센터의 설명은 이렇습니다. "Chrome은 사용자 기기에만 알려진 보안 비밀 키를 사용하여 사용자 이름과 비밀번호를 암호화합니다." 그렇게 만든 값을 "Google에 전송하여 알려진 유출 데이터의 암호화된 목록과 비교"하고, 그 과정에서 "Google에서는 이 과정에서 사용자 이름이나 비밀번호를 알 수 없습니다."
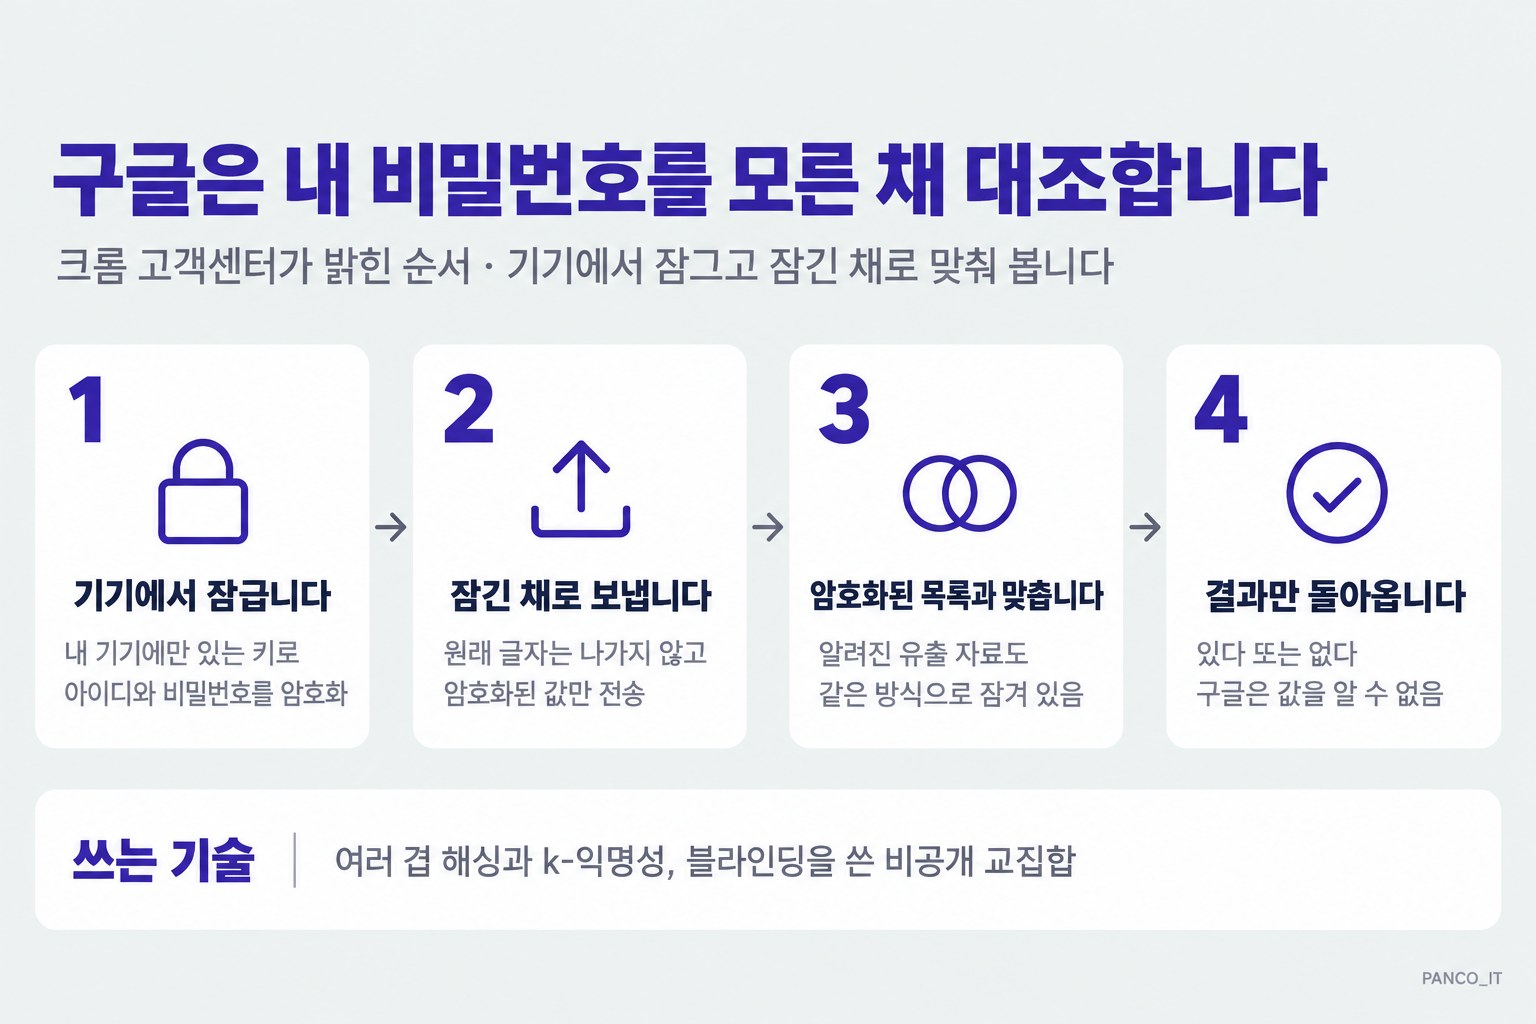
그림 2. 원래 글자는 기기 밖으로 나가지 않습니다. 오간 것은 잠긴 값과 있다/없다뿐입니다. (출처: Chrome 고객센터 "비밀번호 변경 경고 관리하기"와 Google Online Security Blog의 Password Checkup 설계 설명을 바탕으로 자체 제작)
자물쇠가 걸린 상자 두 개를 맞대어, 안을 열지 않고도 내용물이 같은지 알아내는 방식에 가깝습니다. 내 비밀번호는 기기 안에서 잠긴 채로 나가고, 구글이 가진 유출 목록도 같은 방식으로 잠겨 있습니다. 서버는 잠긴 값끼리 맞춰 보고 "있다" 또는 "없다"만 돌려줍니다.
구글 보안팀이 이 기능을 내놓으며 밝힌 설계 조건은 더 까다롭습니다. 조회하려는 정보를 드러내지 않으면서 유출 여부를 물어야 하고, 그 과정에서 다른 사람의 위험한 조합이 새어 나가서도 안 되며, 무차별 대입으로 값을 알아내는 길도 막혀 있어야 한다는 것입니다. 이를 위해 여러 겹의 해싱과 k-익명성, 블라인딩을 쓴 비공개 교집합(private set intersection)을 함께 씁니다. 맞춰 보는 유출 기록은 40억 건이 넘습니다.
그러니까 구글은 "당신의 그 비밀번호"가 무엇인지 모른 채로 "그게 목록에 있다"고 말할 수 있습니다. 저는 이 구조를 보고 나서야 진단을 마음 놓고 돌렸습니다.
비밀번호를 넣으라고 요구하는 외부 유출 조회 사이트는 이 구조가 아닙니다. 제대로 된 조회 서비스는 이메일이나 전화번호까지만 받습니다. 비밀번호를 입력하라는 곳은 그 자체가 함정일 수 있으니, 확인은 브라우저와 계정에 붙어 있는 진단 기능으로 하시기 바랍니다.
진짜 경고는 브라우저가, 가짜는 웹페이지가 띄웁니다
이 경고를 흉내 낸 가짜가 돌아다닙니다. 그쪽 지시를 따랐다가 생기는 피해가 원래 유출보다 큰 경우를 저는 더 자주 봅니다. 그래서 목록을 열기 전에 이것부터 갈라야 합니다.
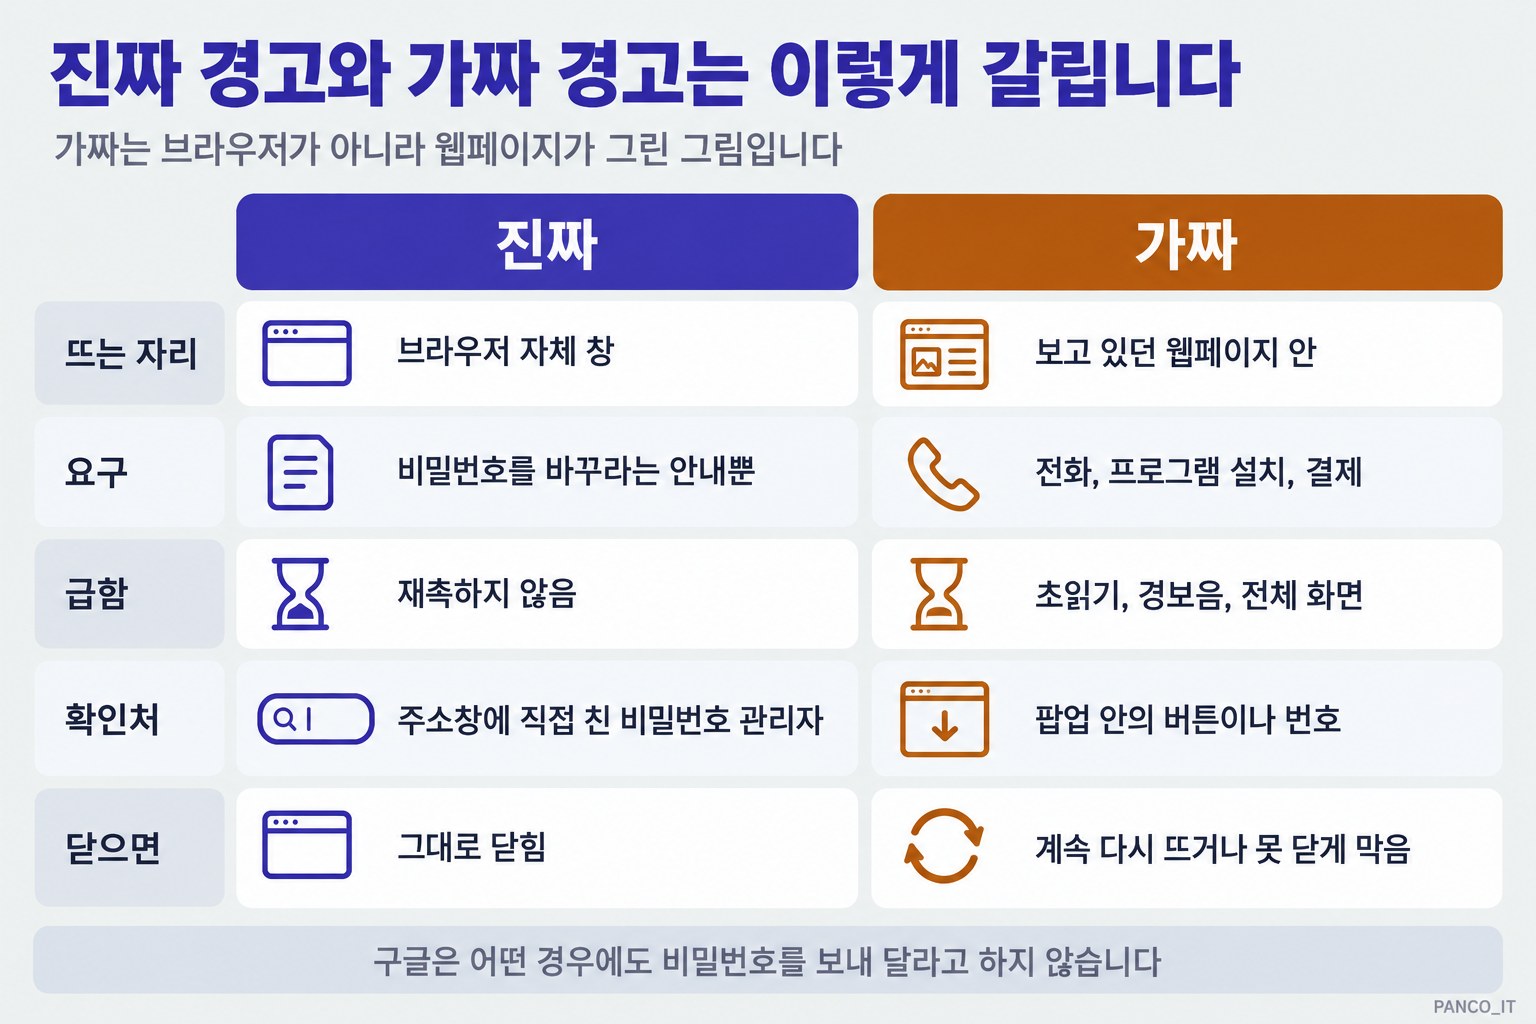
그림 3. 가장 확실한 구분은 그 창이 어디에 떠 있느냐입니다. 아래 줄은 Google 고객센터 "사기 예방 및 신고하기"의 문장을 그대로 옮긴 것입니다.
가장 확실한 기준은 그 창이 어디에 떠 있느냐입니다. 진짜 경고는 브라우저가 띄웁니다. 주소창 아래쪽이나 브라우저의 자체 대화창으로 나옵니다. 가짜는 보고 있던 웹페이지 안에 그려진 그림일 뿐입니다. 페이지의 일부라서 그 탭을 닫으면 같이 사라집니다.
요구하는 것도 갈립니다. 진짜는 비밀번호를 바꾸라는 안내에서 끝납니다. 가짜는 전화번호로 전화하라거나, 검사 프로그램을 설치하라거나, 결제를 하라고 합니다. 구글의 공식 안내에도 같은 내용이 적혀 있습니다. "Google은 절대로 사용자의 비밀번호 또는 기타 개인정보를 요청하는 메시지를 전송하지 않습니다."
급하게 만드는 방식에서도 티가 납니다. 가짜는 초읽기를 걸고, 경보음을 내고, 전체 화면으로 덮어 닫지 못하게 막습니다. 구글이 사기 예방 안내에서 첫 번째로 적은 것도 이 대목입니다. "사기꾼은 급박한 분위기를 조성하는 경우가 많습니다. 잠시 시간을 내어 질문을 하고 생각해 보세요."
확인하러 가는 곳도 다릅니다. 진짜 대응은 팝업 안의 버튼을 누르는 쪽이 아니라, 내가 주소창에 직접 주소를 쳐서 들어가는 쪽입니다. 가짜는 언제나 자기 창 안의 버튼이나 번호로 끌고 갑니다. 닫았을 때의 반응도 마찬가지여서, 진짜는 그냥 닫히고 가짜는 계속 다시 뜨거나 아예 못 닫게 막습니다.
그래서 경고를 봤을 때 할 일은 하나입니다. 창 안의 어떤 것도 누르지 말고, 탭을 닫고, 주소창에 직접 주소를 쳐서 들어가 확인합니다. 진짜였다면 그 목록에 같은 내용이 그대로 있고, 가짜였다면 아무것도 없습니다.
목록을 여는 자리는 두 곳입니다
확인 경로는 두 가지인데 둘 다 같은 목록을 봅니다.
- 주소를 직접 치는 길:
passwords.google.com으로 들어가 비밀번호 진단을 엽니다. 다른 브라우저를 쓰고 있어도 됩니다. - 크롬 메뉴를 타고 가는 길: 더보기 → 비밀번호 및 자동 완성 → Google 비밀번호 관리자 → 진단.
들어가면 앞에서 본 세 뭉치가 숫자로 나뉘어 보입니다. 볼 것은 해킹/도용된 쪽 숫자 하나입니다. 취약한 비밀번호와 재사용된 비밀번호는 오늘 처리할 목록이 아닙니다.
40개가 떠 있어도 오늘 바꿀 것은 둘입니다
여기서 대부분 손을 놓습니다. 화면에 40개, 60개가 떠 있으면 어디서 시작해야 할지 감이 오지 않기 때문입니다. 전부 오늘 바꿀 필요는 없고, 급한 순서가 분명히 있습니다.
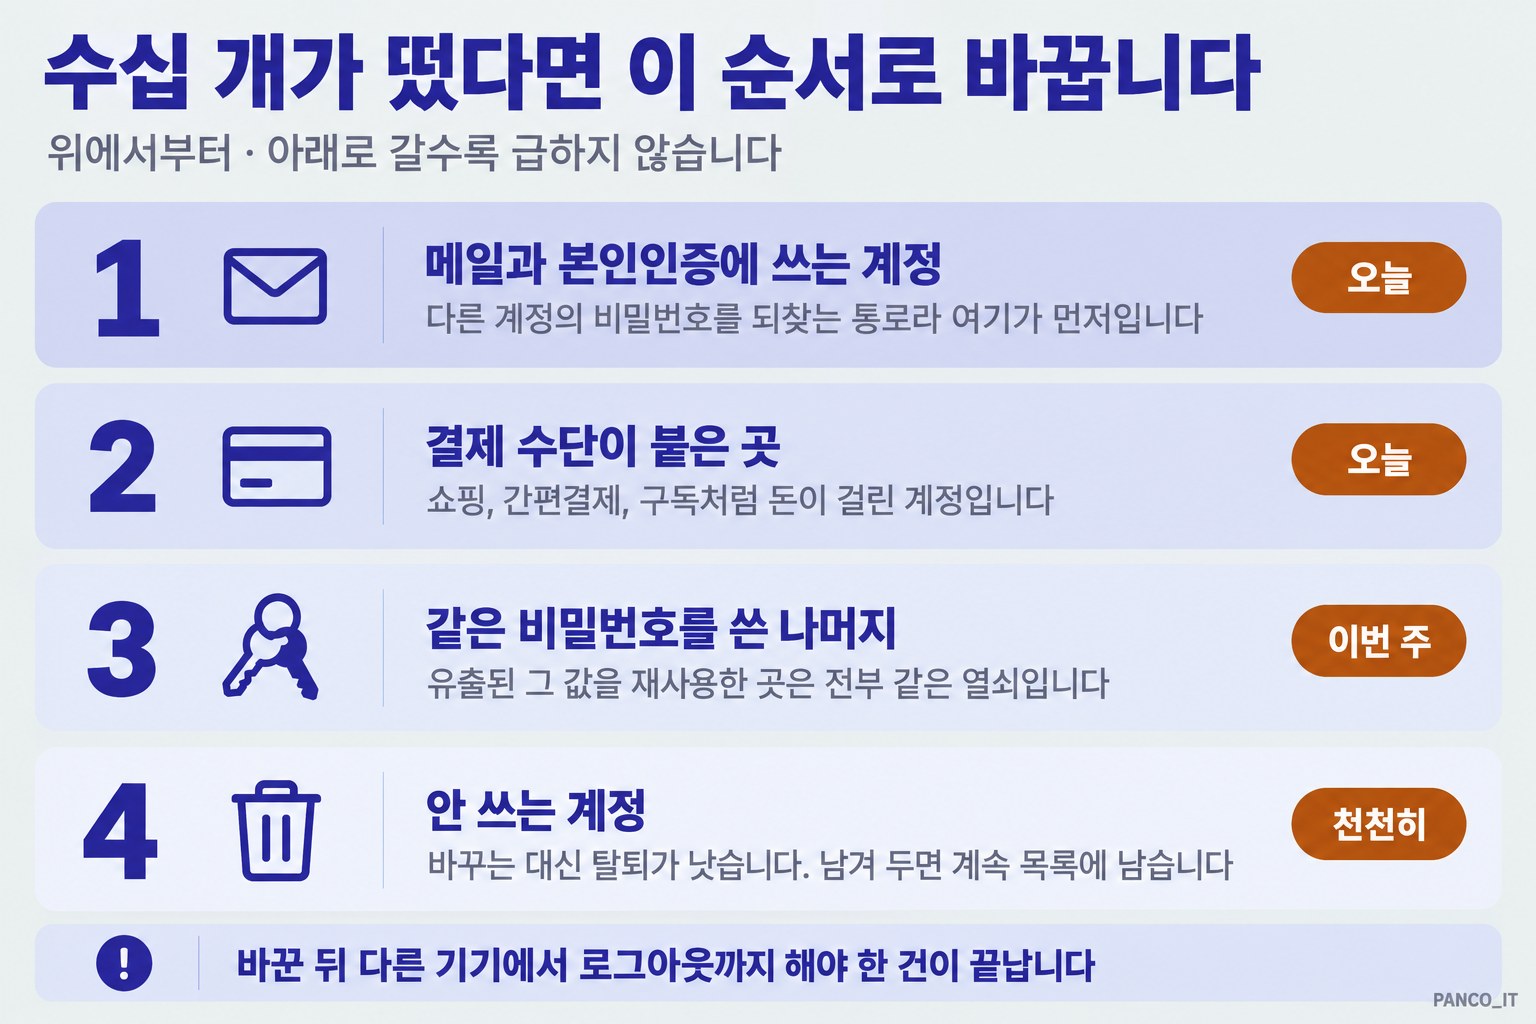
그림 4. 위에서부터입니다. 아래로 갈수록 급하지 않고, 맨 아래 칸은 바꾸는 대신 지우는 쪽입니다.
첫째는 메일과 본인인증에 쓰는 계정입니다. 다른 사이트에서 비밀번호를 잊었을 때 재설정 링크가 날아오는 곳이 메일함이라, 메일이 열리면 나머지가 줄줄이 열립니다. 목록에 메일 계정이 있다면 그것부터 손대야 합니다. 문자 인증을 받는 통신사 계정도 같은 급으로 봅니다.
둘째는 결제 수단이 붙은 곳입니다. 쇼핑몰, 간편결제, 정기 구독처럼 카드가 등록돼 있는 계정을 말합니다. 피해가 곧장 돈으로 이어지는 자리라 오늘 안에 끝내는 편이 낫습니다.
셋째는 같은 비밀번호를 썼던 나머지 전부입니다. 유출된 그 값을 다른 데서도 썼다면, 그 계정들은 이미 같은 열쇠로 열리는 상태입니다. 유출된 조합을 여러 사이트에 차례로 대입해 보는 공격이 흔하기 때문에, 여기까지 끊어야 이번 건이 닫힙니다. 진단 화면의 "재사용된 비밀번호" 목록이 이 작업의 지도 노릇을 합니다.
넷째는 안 쓰는 계정입니다. 오래전에 가입하고 잊은 곳이 목록의 절반쯤을 차지하는 경우가 흔합니다. 이쪽은 비밀번호를 바꾸기보다 탈퇴가 낫습니다. 남겨 두면 그 계정은 계속 유출 목록에 남아, 다음번 진단에서 또 같은 숫자로 올라옵니다.
바꿀 때는 사이트마다 다른 값으로 바꿔야 의미가 있습니다. 한 글자만 바꾼 변형은 대입 공격이 같이 시도하는 범위 안입니다. 외울 자신이 없다면 비밀번호 관리자가 만들어 주는 무작위 값을 그대로 저장하는 쪽이 낫습니다. 외울 것은 금고를 여는 하나뿐입니다.
비밀번호만 바꾸면 절반입니다
바꾸고 끝내면 빠지는 것이 있습니다.
비밀번호를 바꿔도 이미 로그인된 세션이 살아 있는 서비스가 있습니다. 계정 설정의 "로그인된 기기" 목록에서 모르는 기기를 내보내야 문이 닫힙니다. 이 항목이 있는 서비스라면 꼭 함께 하시기 바랍니다.
2단계 인증은 이번 기회에 켜 두시는 게 좋습니다. 비밀번호가 또 새어 나가더라도 한 겹이 더 남습니다. 설정 위치와 방식은 2단계 인증 쪽에 적어 두었습니다.
지원하는 서비스라면 패스키로 넘어가는 선택지도 있습니다. 새어 나갈 비밀번호 자체가 없으면 이 경고를 받을 일도 없습니다. 자세한 것은 패스키 쪽을 보시면 됩니다.
내 정보가 어디까지 새어 나갔는지 더 넓게 보고 싶다면 계정 유출 확인 쪽에 이메일로 확인하는 방법을 적어 두었습니다.
경고를 꺼 버리고 싶다면
"비밀번호 변경 알림 끄기"를 찾는 분이 꾸준히 있습니다. 이 경고는 크롬의 세이프 브라우징 설정에 묶여 있습니다. 자리는 설정 → 개인 정보 보호 및 보안 → 보안입니다. 구글이 향상된 보호 모드를 설명하며 적어 둔 문장이 "정보 유출로 인해 노출된 비밀번호를 사용하면 경고를 표시합니다"인 것도 같은 맥락입니다. 항목 이름은 크롬 버전에 따라 달라지니, 정확한 스위치는 그 화면을 직접 열어 확인하셔야 합니다.
무엇을 잃는지는 알고 끄셔야 합니다. 이 경고는 내가 모르는 사이에 일어난 유출을 알려 주는 거의 유일한 통로입니다. 털린 쇼핑몰이 나에게 연락을 주는 경우는 드뭅니다. 알림을 끈다고 유출이 없어지지는 않고, 유출을 모르게 될 뿐입니다.
알림이 거슬리는 이유가 "같은 경고가 계속 뜬다"는 것이라면, 끄기보다 목록을 비우는 쪽이 빠릅니다. 앞의 넷째 항목, 안 쓰는 계정을 걷어 내면 숫자가 크게 줄어듭니다. 숫자가 줄면 알림도 자연히 잦아듭니다.
닫기 전에 볼 것
| 확인할 것 | 답 |
|---|---|
| 이 경고의 뜻 | 내 조합이 공개된 유출 목록에 있다 |
| 계정이 뚫렸다는 뜻인가 | 아니다. 침입 기록이 아니라 대조 결과다 |
| 구글이 내 비밀번호를 아는가 | 모른다. 기기에서 잠근 값끼리 맞춘다 |
| 진짜와 가짜 구분 | 브라우저가 띄웠나, 웹페이지가 띄웠나 |
| 안전한 첫 동작 | 팝업을 닫고 주소를 직접 쳐서 확인 |
| 바꿀 순서 | 메일·인증 → 결제 → 같은 값 쓴 곳 → 안 쓰는 건 탈퇴 |
| 바꾼 뒤 | 다른 기기 로그아웃 + 2단계 인증 |
저라면 이 경고를 받은 날 메일 계정 하나만이라도 바꾸고 2단계 인증을 켜 두겠습니다. 나머지는 주말에 해도 늦지 않습니다. 놀라서 팝업이 시키는 대로 따라가는 쪽이 제일 위험합니다.
기준 시점: 2026년 9월. 크롬과 구글 계정의 화면 구성과 메뉴 이름은 버전에 따라 달라질 수 있으므로, 실제 설정은 각 공식 안내로 확인하시기 바랍니다. 본문의 도식 네 장은 아래 공식 문서의 내용을 직접 읽고 구성한 자체 제작물이며, 그리는 작업에는 생성형 AI 이미지 도구를 썼습니다.
참고 자료
- Google Chrome 고객센터, "비밀번호 변경 경고 관리하기" — https://support.google.com/chrome/answer/10311524?hl=ko (2026년 9월 확인)
- Google 계정 고객센터, "비밀번호 안전 확인하기" — https://support.google.com/accounts/answer/9457609?hl=ko (2026년 9월 확인)
- Google Online Security Blog, "Protect your accounts from data breaches with Password Checkup" — https://security.googleblog.com/2019/02/protect-your-accounts-from-data.html (2019년 2월 5일 게시)
- Google Chrome 고객센터, "Chrome에서 세이프 브라우징 보호 수준 선택하기" — https://support.google.com/chrome/answer/9890866?hl=ko (2026년 9월 확인)
- Google 고객센터, "사기 예방 및 신고하기" — https://support.google.com/faqs/answer/2952493?hl=ko (2026년 9월 확인)
- KISA 보호나라, 사이버 위협 정보 및 신고 안내 — https://www.boho.or.kr (2026년 9월 확인)
이 글은 위 공식 문서를 직접 읽고 확인한 내용을 바탕으로 새로 쓴 해설이며, 특정 기사나 이미지를 복제하지 않았습니다.